

App da Casa Branca: Falhas de Segurança em Destaque
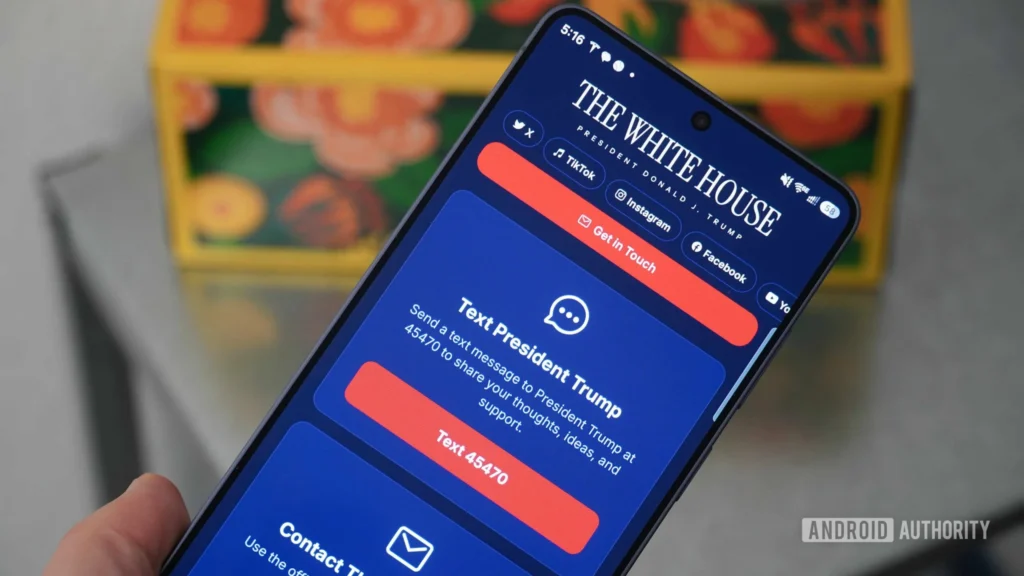
App da Casa Branca sob escrutínio
O lançamento de um novo aplicativo oficial da Casa Branca para Android e iOS gerou curiosidade, mas uma análise técnica mais profunda revelou preocupações significativas. Inicialmente, o aplicativo parecia oferecer pouca funcionalidade, apenas agregando notícias já disponíveis em outras plataformas.
No entanto, desenvolvedores que investigaram o código interno do aplicativo encontraram falhas de segurança e práticas de desenvolvimento questionáveis. Essas descobertas levantam dúvidas sobre a proteção de dados dos usuários e a integridade do próprio aplicativo governamental.
A análise detalhada aponta para uma execução descuidada, com implicações que vão além da simples usabilidade, afetando a confiança pública em aplicativos oficiais. Conforme informação divulgada pela fonte original.
WordPress como Base, Mas com Ressalvas
A análise técnica indica que o aplicativo da Casa Branca, em sua essência, opera como um portal de conteúdo baseado em WordPress. Essa configuração, por si só, não é incomum, mas o modo como o conteúdo é gerenciado e a forma como o aplicativo interage com a web levantam bandeiras vermelhas.
A simplicidade da estrutura subjacente contrasta com as complexidades e riscos introduzidos por suas funcionalidades adicionais. A escolha de uma plataforma de gerenciamento de conteúdo amplamente utilizada levanta questões sobre a personalização e a segurança implementada para um aplicativo de tamanha relevância.
Injeção de JavaScript e Contorno de Barreiras
Uma das descobertas mais alarmantes é a presença de uma rotina para injetar JavaScript customizado em páginas web carregadas pelo aplicativo. O objetivo aparente é contornar mecanismos de proteção como avisos de GDPR, mensagens de cookies e até mesmo telas de login.
Essa prática é considerada arriscada e levanta sérias questões éticas e legais. Além de violar potenciais acordos de uso de sites externos, a injeção de código pode abrir portas para vulnerabilidades de segurança em sites de terceiros, comprometendo a experiência do usuário e a integridade dos dados.

Dependência de Repositórios de Terceiros
O aplicativo demonstra uma dependência desconfortável de código carregado dinamicamente de repositórios externos de terceiros. Embora essa abordagem possa otimizar o desenvolvimento, ela introduz um ponto significativo de falha de segurança.
Qualquer comprometimento nesses projetos de terceiros poderia ter um impacto direto e severo nos usuários do aplicativo da Casa Branca. A falta de controle total sobre esses componentes externos mina a segurança esperada de um aplicativo governamental oficial, expondo usuários a riscos desnecessários.
Capacidade de Rastreamento e Localização
Para além das preocupações com segurança, o aplicativo possui a infraestrutura para rastrear a localização do usuário. Embora a coleta de dados de localização seja comum em muitos aplicativos, a forma como isso é implementado e a ausência de transparência clara sobre o uso desses dados são pontos de atenção.
A permissão para acesso à localização, quando concedida, habilita o aplicativo a coletar dados de geolocalização de forma regular. A falta de clareza sobre a finalidade e o armazenamento desses dados gera desconfiança, especialmente em um contexto governamental.
Impacto na Indústria e Confiança do Consumidor
Este incidente tem um impacto considerável na indústria de tecnologia, especialmente no que tange à segurança de aplicativos governamentais. Ele ressalta a necessidade de padrões de segurança mais rigorosos e auditorias independentes para softwares desenvolvidos por entidades públicas.
Para os consumidores, a situação gera um alerta sobre a importância de verificar as permissões solicitadas pelos aplicativos e a reputação dos desenvolvedores. A confiança em aplicativos oficiais pode ser abalada por práticas de desenvolvimento descuidadas, levando a um ceticismo maior em relação a futuras iniciativas digitais do governo.
Tendências Futuras e Segurança em Primeiro Lugar
A tendência futura aponta para uma demanda crescente por transparência e segurança em todos os tipos de aplicativos, não apenas os governamentais. A descoberta de vulnerabilidades como essas pode acelerar a adoção de regulamentações mais estritas e o desenvolvimento de ferramentas de auditoria de segurança mais robustas.
A inovação em segurança cibernética será crucial, com foco em desenvolvimento seguro desde a concepção (security by design) e auditorias contínuas. A inteligência artificial também pode desempenhar um papel crescente na identificação proativa de anomalias e vulnerabilidades em tempo real.
Perguntas e respostas sobre o aplicativo da Casa Branca
O aplicativo da Casa Branca coleta dados de localização?
Sim, o aplicativo da Casa Branca possui a infraestrutura necessária para coletar dados de localização do usuário, caso a permissão seja concedida. Essa funcionalidade pode ser utilizada regularmente, dependendo das escolhas de desenvolvimento e das políticas de privacidade.
É fundamental que os usuários estejam cientes dessa capacidade e avaliem se desejam conceder tal permissão, considerando a finalidade e a segurança de seus dados pessoais.
Quais são os principais riscos de segurança identificados?
Os principais riscos incluem a injeção de JavaScript customizado para contornar proteções de sites externos e a dependência de código de terceiros. Essas práticas podem expor tanto o aplicativo quanto os usuários a vulnerabilidades de segurança e violações de privacidade.
A falta de controle total sobre componentes externos e a manipulação de código em sites de terceiros representam sérias preocupações para a integridade e a segurança do aplicativo oficial.
O aplicativo viola leis de privacidade como o GDPR?
A capacidade do aplicativo de injetar JavaScript para contornar avisos de GDPR e mensagens de cookies sugere uma potencial desconsideração por regulamentações de privacidade. Embora não seja uma violação direta por si só, essa prática levanta questões sobre o respeito às leis de proteção de dados em diferentes jurisdições.
A comunidade de segurança e os órgãos reguladores provavelmente investigarão mais a fundo essas práticas para determinar a conformidade com as leis aplicáveis e garantir a proteção dos dados dos usuários.
Por que a dependência de código de terceiros é um problema?
A dependência de código de terceiros cria um elo fraco na cadeia de segurança. Se um dos repositórios externos for comprometido por hackers, o código malicioso injetado pode afetar diretamente todos os usuários do aplicativo da Casa Branca, sem que os desenvolvedores do aplicativo tenham controle imediato.
Essa prática exige um monitoramento constante e rigoroso da segurança dos componentes de terceiros, algo que pode ser desafiador de manter em um ambiente de desenvolvimento dinâmico.
A revelação dessas falhas no aplicativo da Casa Branca serve como um poderoso lembrete da importância da diligência em desenvolvimento de software, especialmente para entidades que lidam com informações sensíveis. O futuro exigirá maior rigor e transparência, moldando a forma como aplicativos governamentais são concebidos e implementados, e definindo novas expectativas para a segurança digital.
Veja Também: Bluesky: IA Attie Bloqueada em Massa, Sinal de Alerta para o Setor
 Galaxy Watch 9: Samsung testa novo relógio inteligente nos EUA
 Uber compra Blacklane e mira luxo em expansão global
 Samsung Galaxy A: Boa notícia para AirDrop no seu celular
 15% dos Americanos Aceitam Chefe de IA, Diz Nova Pesquisa Quinnipiac
