

Salt Typhoon: Grupo Hacker Chinês Invade FBI e Deixa Rastro Digital
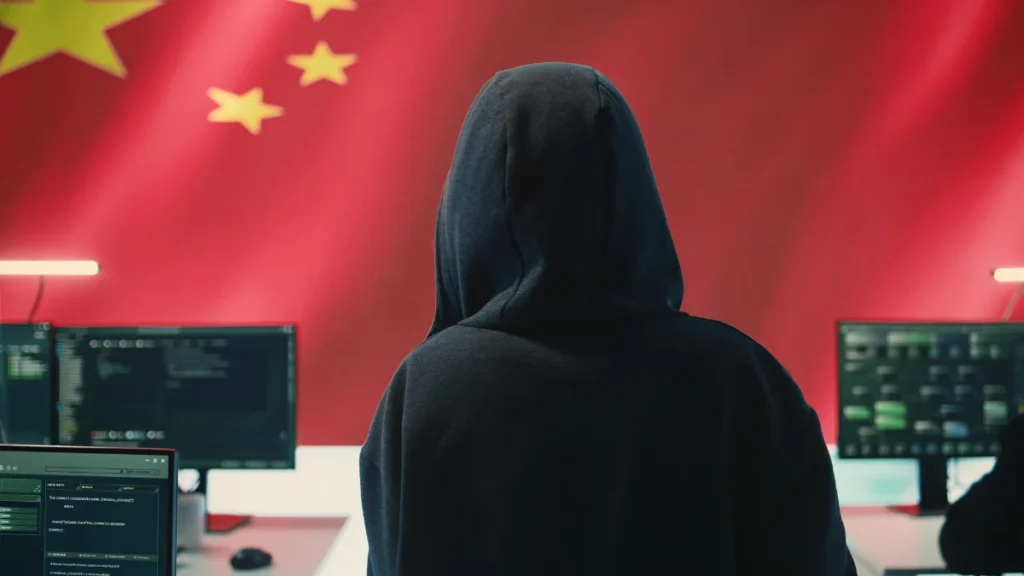
Salt Typhoon: O Grupo Hacker Chinês que Desafia a Segurança Global
O universo da ciberespionagem, frequentemente retratado em filmes, ganha contornos reais com a atuação de grupos como o Salt Typhoon. Essa elite cibernética, supostamente financiada pelo governo chinês, demonstrou sua capacidade ao violar a rede de gerenciamento de operações do FBI, a principal agência de inteligência e segurança dos Estados Unidos.
Diferente de criminosos comuns focados em fraudes financeiras, o Salt Typhoon tem como alvo infraestruturas críticas e informações governamentais sigilosas. A invasão ao FBI, especificamente ao Sistema de Coleta Digital (DCSNet), responsável pelo processamento de escutas telefônicas e outros dados de investigações, eleva o nível de preocupação global com a cibersegurança.
Compreender a origem, o modus operandi e o histórico de ataques do Salt Typhoon é crucial para analisar o cenário atual da ciberespionagem e suas implicações para a segurança nacional e internacional. O Canaltech detalha os aspectos essenciais sobre este grupo de espionagem cibernética.
Conforme informação divulgada pelo Canaltech.
Origem e Nomenclatura do Salt Typhoon
O nome "Salt Typhoon" não é uma escolha aleatória, mas sim uma referência à nomenclatura utilizada pela Microsoft para classificar ameaças globais. Essa designação segue um padrão: enquanto grupos russos são associados a climas frios, como "Blizzard", e equipes iranianas a tempestades de areia, "Sandstorm", os hackers ligados ao governo chinês recebem o nome de "Typhoon", ou tufão.
Acredita-se que o Salt Typhoon tenha surgido por volta de 2020, mas suas atividades mais proeminentes e de maior impacto começaram a se consolidar em 2024. O grupo se distingue de outras facções chinesas por seu foco concentrado em empresas de telecomunicações, causando danos significativos através da coleta de dados confidenciais.
Modus Operandi: A Arte da Discrição Cibernética
O Salt Typhoon adota uma abordagem discreta e altamente técnica, evitando ataques de ransomware que se propagam com malware. Em vez disso, preferem métodos indiretos, como a exploração de roteadores de provedores de internet.

Ao utilizar as próprias ferramentas do sistema visado, o grupo consegue disfarçar suas operações criminosas em meio ao tráfego legítimo de dados. Essa tática foi essencial na invasão ao FBI, permitindo que os hackers evitassem a detecção por sistemas de segurança.
Essa estratégia de "entrar pela porta dos fundos" permite que o Salt Typhoon surpreenda muitas instituições, contornando recursos de segurança sem serem notados. Em alguns casos, a permanência sigilosa pode se estender por meses ou até anos, facilitando a exfiltração de dados valiosos.
Do Setor de Telecomunicações ao FBI: Um Histórico de Invasões
Antes de atingir o FBI, o Salt Typhoon obteve sucesso em ataques de grande escala contra gigantes das telecomunicações nos Estados Unidos, como a AT&T e a Verizon. Esses incidentes, ocorridos em 2024, catapultaram o grupo para o reconhecimento no submundo digital.
Os hackers conseguiram acessar o sistema utilizado pela polícia americana para solicitar quebras de sigilo telefônico. Por lei, as operadoras são obrigadas a manter infraestruturas que permitem às autoridades realizar grampos autorizados pela justiça.
Ao invadir esses sistemas, o Salt Typhoon passou a ter visibilidade sobre quem o governo americano estava monitorando e a capacidade de interceptar comunicações em tempo real. Isso permitiu mapear redes de contato de líderes americanos e obter acesso a comunicações estratégicas.
O Impacto da Violação do FBI e da FISA
A invasão à rede do FBI seguiu um padrão semelhante, com os hackers obtendo acesso a dados confidenciais da agência, incluindo mandados sob a FISA (Lei de Vigilância de Inteligência Estrangeira dos EUA). A FISA é fundamental para a segurança nacional, supervisionando pedidos de vigilância contra espiões estrangeiros.
Com dados da FISA em mãos, o Salt Typhoon violou o próprio mecanismo de gerenciamento de ordens judiciais. Isso significa que os criminosos puderam ter acesso a informações sobre quem os Estados Unidos estavam vigiando, com potencial para alterar dados de investigações ou proteger espiões infiltrados.
A estrutura de grampos legais poderia ser utilizada contra os próprios americanos, evidenciando a gravidade do incidente. O Salt Typhoon demonstra que as guerras modernas transcendem o campo físico, ocorrendo no ambiente digital, com o objetivo de manchar reputações, afetar infraestruturas críticas e manipular informações.
Impacto na Indústria de Tecnologia e Tendências Futuras
A atuação do Salt Typhoon ressalta a vulnerabilidade de infraestruturas críticas e a necessidade urgente de reforçar a cibersegurança em setores estratégicos. Empresas de telecomunicações e agências governamentais tornam-se alvos prioritários, exigindo investimentos contínuos em tecnologias de defesa e inteligência.
A sofisticação do modus operandi do grupo, que utiliza as próprias ferramentas das vítimas e opera de forma discreta, aponta para uma evolução nas táticas de ciberespionagem. Isso pressiona o desenvolvimento de soluções de detecção e resposta mais avançadas, possivelmente impulsionadas por inteligência artificial para análise de padrões de tráfego e comportamento anômalo.
Para empresas e consumidores, o risco se traduz em potenciais interrupções de serviços essenciais, vazamento de dados sensíveis e comprometimento da confiança. A segurança cibernética deixa de ser apenas uma questão técnica e se torna um pilar fundamental para a estabilidade econômica e a soberania nacional.
A tendência futura aponta para uma escalada na guerra cibernética, com grupos como o Salt Typhoon utilizando cada vez mais técnicas de evasão e exploração de vulnerabilidades zero-day. A inovação em cibersegurança, incluindo o uso de IA e aprendizado de máquina, será crucial para mitigar essas ameaças emergentes, garantindo a resiliência das infraestruturas digitais.
Perguntas e respostas sobre Salt Typhoon
O que é o Salt Typhoon?
O Salt Typhoon é um grupo de hackers de elite, supostamente associado ao governo chinês, especializado em ciberespionagem. Seu foco principal não é o roubo de dados financeiros, mas sim a invasão de infraestruturas críticas e a coleta de informações sigilosas de governos e instituições de outros países.
O grupo utiliza táticas sofisticadas e discretas, muitas vezes explorando as próprias ferramentas dos sistemas visados para mascarar suas atividades, tornando a detecção um desafio considerável para as equipes de segurança.
Quais foram os principais alvos do Salt Typhoon?
Os alvos notórios do Salt Typhoon incluem grandes empresas de telecomunicações nos Estados Unidos, como a AT&T e a Verizon. Mais recentemente, o grupo chamou a atenção ao invadir a rede de gerenciamento de operações do FBI, o Sistema de Coleta Digital (DCSNet), obtendo acesso a informações sensíveis de investigações e mandados da FISA.
Esses ataques demonstram a capacidade do grupo em penetrar em sistemas de alta segurança, visando informações estratégicas e operacionais de governos e setores essenciais, como o de telecomunicações.
Qual o impacto da atuação do Salt Typhoon na segurança nacional?
A atuação do Salt Typhoon representa um sério risco à segurança nacional dos países alvo. A invasão de sistemas que processam informações de inteligência e investigações, como o DCSNet do FBI e dados da FISA, pode comprometer operações de segurança, expor fontes e métodos, e até mesmo permitir a manipulação de informações sigilosas.
Isso evidencia a crescente ameaça da ciberespionagem estatal e a necessidade de as nações investirem pesadamente em suas defesas cibernéticas, bem como em mecanismos de cooperação internacional para combater essas atividades maliciosas.
A constante evolução das táticas de grupos como o Salt Typhoon exige uma vigilância permanente e a adoção de estratégias de segurança proativas, moldando o futuro da defesa cibernética em um cenário global cada vez mais interconectado e digitalizado.
Veja Também: BYD, Jeep e Fiat: Guerras de Preços Sacodem Mercado Automotivo
 Claude: Brasileiros usam IA para Direito e Criação
 Cursor: Novo modelo de IA é baseado em tecnologia chinesa Kimi
 Delve acusada de fraude em conformidade: Clientes enganados?
 Amazon Trainium: Chip que Desafia a Nvidia e Conquista Gigantes da IA
